


Services DevOps, cloud et support informatique
Des mises en production automatiques, des serveurs tenus, des équipes dépannées.
DevOps, DevSecOps, cloud, administration système et support IT : nous automatisons vos déploiements, sécurisons vos pipelines, administrons vos serveurs et assistons vos utilisateurs. Du VPS unique au cluster Kubernetes, chez l'hébergeur de votre choix.
Ce que nous livrons, concrètement.
Déploiement continu (CI/CD)
Chaque commit testé, construit et déployé automatiquement avec GitLab CI, GitHub Actions ou Jenkins. Plus de mise en production à la main le vendredi soir.
Infrastructure as Code
Serveurs, réseaux et DNS décrits avec Terraform, OpenTofu et Ansible : l'infrastructure se relit, se versionne et se recrée à l'identique.
Conteneurs et orchestration
Docker, Docker Compose, Kubernetes ou k3s, Helm et Argo CD : l'application tourne de la même façon en local, en recette et en production.
Sécurité dans le pipeline
Secrets détectés avant le commit, dépendances et images scannées, code analysé avec Gitleaks, Trivy, SonarQube et Semgrep. Une faille est bloquée avant la production.
Cloud, serveurs et sauvegardes
Serveurs Linux, virtualisation, reverse proxy, bases de données, haute disponibilité, sauvegardes et plan de reprise. Et une facture cloud revue à la baisse.
Support IT et postes de travail
Comptes et accès, Microsoft 365 ou Google Workspace, messagerie, VPN et réseau, demandes suivies dans un outil de tickets : vos équipes savent à qui écrire.
Quatre étapes, un prix ferme.
Quatre domaines, et les outils que nous y utilisons.
DevOps
Automatisation CI/CD, déploiement continu, Infrastructure as Code, conteneurisation, orchestration, automatisation des tâches, monitoring et observabilité.
 GitLab CI/CD
 GitHub Actions
 Jenkins
 Docker
 Compose
 Kubernetes
 k3s
 Helm
 Argo CD
 Terraform
 OpenTofu
 Ansible
 Bash
 Python
 Prometheus
 Grafana
Loki
DevSecOps
Sécurité intégrée aux pipelines : analyse de code, détection de secrets, scan de vulnérabilités, sécurisation des conteneurs, gestion des secrets et contrôle des accès.
 Trivy
 SonarQube
Semgrep
 OWASP ZAP
 Snyk
 HashiCorp Vault
Cloud & SysAdmin
Conception et administration d'infrastructures : serveurs Linux, virtualisation, hébergement web, DNS, reverse proxy, bases de données, haute disponibilité, sauvegarde, reprise après sinistre et optimisation des coûts cloud.
 AWS
 Google Cloud
 OVHcloud
 Hetzner
 Scaleway
 DigitalOcean
 Vultr
 Linode (Akamai)
 IONOS
 Cloudflare
 Linux
 Proxmox VE
 VMware
 Nginx
 Caddy
 HAProxy
 PostgreSQL
 MySQL
 MongoDB
 Redis
Restic
Proxmox Backup Server
 Active Directory
Support IT & assistance
Support utilisateurs, diagnostic des incidents, administration des postes de travail, gestion des comptes et des accès, assistance réseau, messagerie professionnelle, documentation et accompagnement.
 Windows
Linux
Microsoft 365
Google Workspace
Microsoft Entra ID
GLPI
Zammad
 RustDesk
 WireGuard
 MikroTik
 pfSense
 OPNsense
Zabbix
Ce que nous avons mis en place, chez nos clients et chez nous.
Déploiement et exploitation d'applications conteneurisées, supervision Kubernetes, optimisation des performances MySQL et sauvegardes.
Kubernetes
Docker
GitLab CI/CD
MySQL
BunkerWeb (WAF)
Portabase
Beszel
Étude de la sécurisation des accès aux interfaces de monitoring, de sauvegarde et à phpMyAdmin.
Cloudflare Zero Trust
Cloudflare Tunnel
Gestion de l'environnement de déploiement du backend, mise en place du pipeline CI/CD et sécurisation du serveur de déploiement.
Docker
Nginx
Linux
MySQL
iptables
 Hostinger
Diagnostic d'un incident SMTP, suivi de la suspension des envois sortants auprès de l'hébergeur et analyse de l'environnement Next.js.
 Next.js
 Node.js
SMTP
Plusieurs services applicatifs, environnements de staging, PostgreSQL dédié aux agents IA, déploiement automatisé et sécurisation des données sensibles.
Docker
GitLab CI/CD
PostgreSQL
 FastAPI
MongoDB
HashiCorp Vault
MySQL
Environnement virtualisé, segmentation réseau, routage et provisioning automatisé des runners GitLab CI.
Proxmox VE
Terraform
Ansible
OPNsense
GitLab CI/CD
Basculement automatisé entre deux versions d'une application et retour arrière prêt, sans Kubernetes.
Docker Compose
Python
Nginx
Collecte des métriques, tableaux de bord, alertes et suivi de disponibilité.
Prometheus
Grafana
 Uptime Kuma
Beszel
Dozzle
Journaux centralisés pour diagnostiquer un incident en minutes plutôt qu'en heures.
Loki
 Graylog
 Filebeat
Sauvegardes planifiées, gestion de la rétention et restaurations préparées.
 Stockage S3
Bash
Accès distant par VPN, bastion SSH et séparation des environnements.
WireGuard
 Guacamole
OpenSSH CA
HashiCorp Vault
Warpgate
Applications conteneurisées, gestion des services et configuration du reverse proxy.
Docker Compose
Linux
Nginx
Caddy
Workflow d'analyse et de tri des candidatures assisté par IA.
 n8n
 API OpenAI
3 projets, en production.
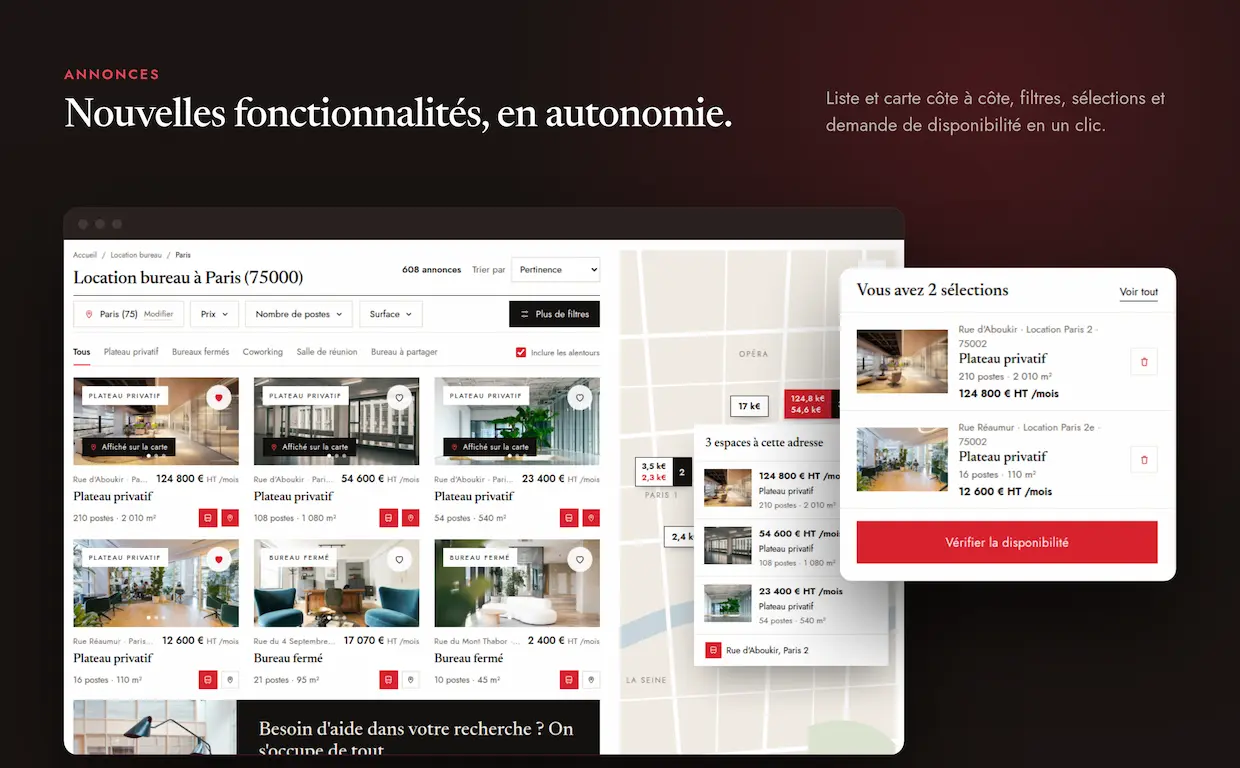
Urbidesk
Location de bureaux : nouvelles fonctionnalités, SEO, CRM interne et prospection automatisée par IA.
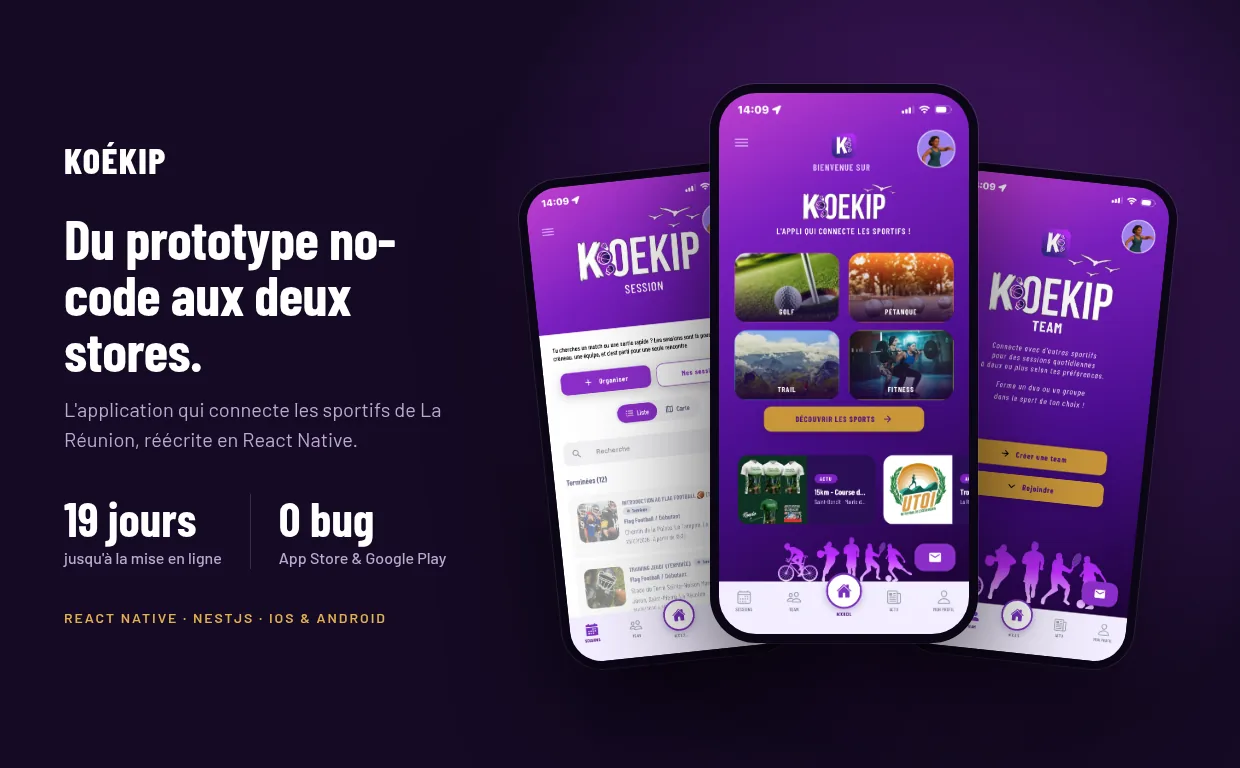
Koékip
Un prototype no-code réécrit en application React Native, publiée sur les deux stores en 19 jours.
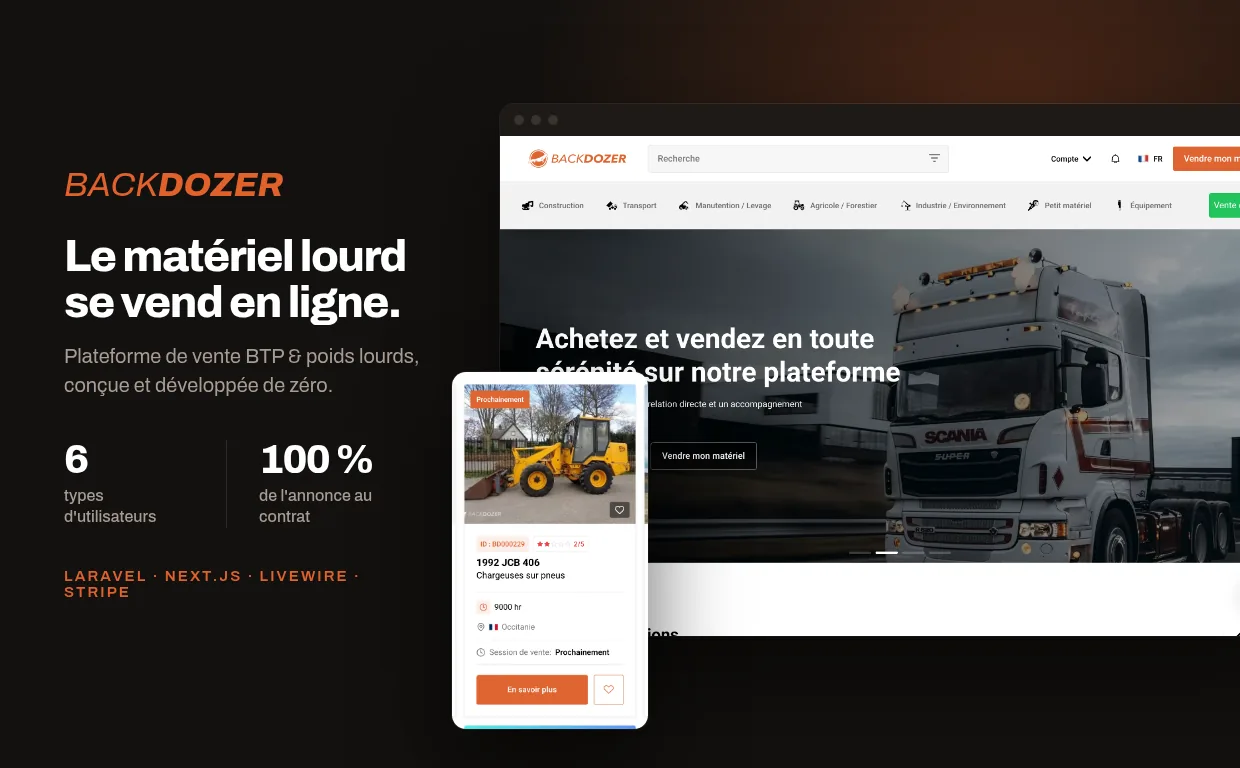
Backdozer
Marketplace construite de zéro : six profils, ventes dégressives, transport, paiement et contrats.
Là où ce service tourne déjà.
Ce qu'on nous demande avant de signer.
Le DevOps automatise la construction, les tests et le déploiement. Le DevSecOps y ajoute des contrôles de sécurité à chaque étape : détection de secrets, scan des dépendances et des images, analyse du code. Une faille est arrêtée dans le pipeline au lieu d'être découverte en production.
Pas forcément. Pour une ou deux applications, Docker Compose sur un serveur bien tenu suffit souvent. Kubernetes ou k3s se justifient quand les services se multiplient ou que l'application doit survivre à la panne d'un serveur. Nous le disons à l'audit, coûts à l'appui.
Souvent. Instances surdimensionnées, ressources oubliées, stockage jamais purgé : l'audit chiffre ce qui peut être coupé ou déplacé, y compris vers un hébergeur européen comme Hetzner, Scaleway ou OVHcloud.
Oui. Comptes, accès, messagerie, postes Windows ou Linux, VPN : nous intervenons à distance et suivons chaque demande dans un outil de tickets comme GLPI ou Zammad. Avec une à deux heures d'avance sur Paris, nous travaillons sur la même journée que vous.
NDA signé avant tout accès, comptes nominatifs, droits limités au strict nécessaire, secrets rangés dans un coffre comme HashiCorp Vault et jamais dans le code. Les accès restent à vous et sont révoqués en fin de mission.
Décrivez le problème. Nous renvoyons le dossier chiffré sous 48 h.
Périmètre, prix ferme et date de livraison, au contrat. NDA signé avant le premier échange technique.